Resumen
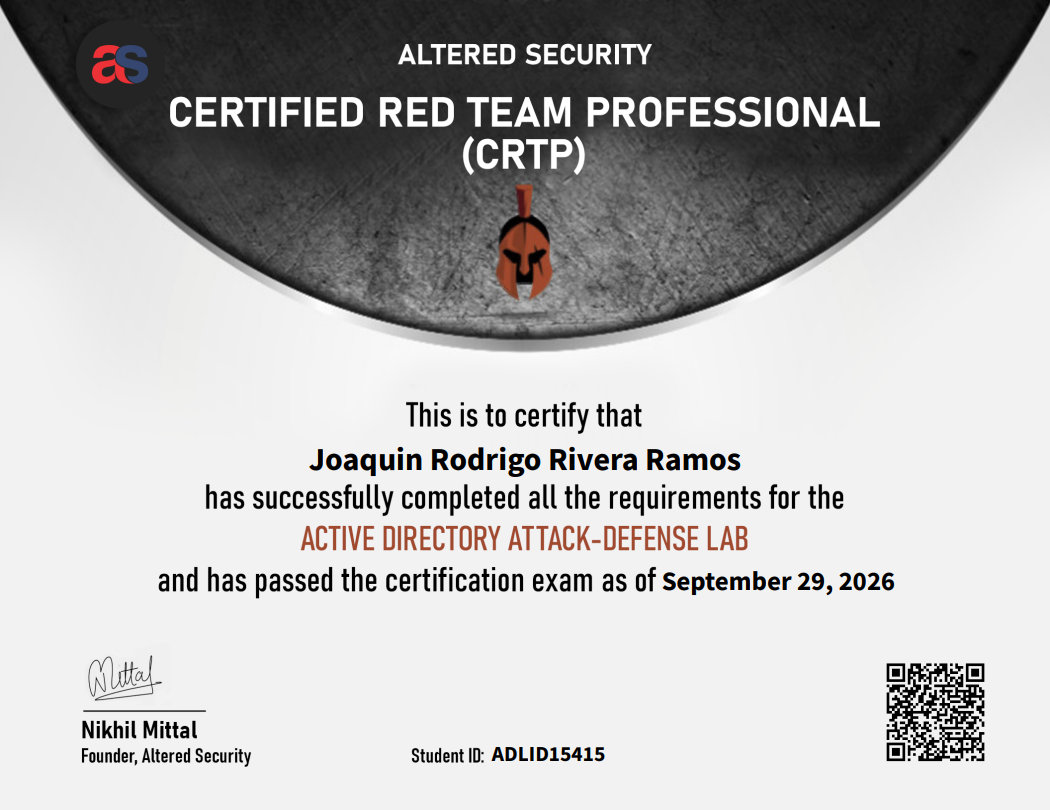
El CRTP (Certified Red Team Professional) de Altered Security es, para mí, una de las mejores puertas de entrada al mundo del Active Directory ofensivo. No es una certificación centrada en lanzar exploits, sino en entender de verdad cómo funciona un dominio y cómo abusar de configuraciones, relaciones de confianza, credenciales y, sobre todo, tickets de Kerberos para moverte lateralmente hasta comprometerlo por completo.
¿Qué es el CRTP?
El CRTP se apoya por completo en el curso Attacking and Defending Active Directory, impartido por Nikhil Mittal. Su laboratorio simula una empresa entera con un Active Directory realista, donde encontrarás desde vulnerabilidades de escalada de privilegios local hasta abusos de confianzas entre dominios y bosques. Algunos ejemplos de lo que practicas:
- Enumeración del dominio con PowerView y otras herramientas.
- Kerberoasting, AS-REP Roasting y abuso de delegaciones.
- Movimiento lateral y escalada de privilegios local.
- Abuso de relaciones de confianza entre dominios y bosques.
- Persistencia con Golden Ticket, Silver Ticket, Diamond Ticket y técnicas similares.
Lo que más me gustó
Me encantó la metodología del examen: empiezas como un usuario sin privilegios y tienes que abrirte camino hasta convertirte en Domain Admin. Entender al 100 % lo que está pasando en el Active Directory hace que cada máquina que comprometes se sienta como un verdadero avance. Además, el examen premia al estudiante que entiende el dominio, no al que lanza ataques a ciegas esperando que alguno funcione.
Lo que más exige
En mi caso, la parte más exigente es la enumeración una vez consigues acceso a una máquina. Tienes que saber qué permisos tienes, qué más puedes hacer desde ese equipo y, con todo eso claro, decidir el siguiente ataque que te dé acceso a otra máquina del dominio.
Aprender a enumerar a fondo un Active Directory hace que el examen sea mucho más llevadero y evita que te quedes estancado.
Preparación y enfoque
Sinceramente, mi preparación fue únicamente el material que te da Altered Security al comprar el curso: los vídeos y el laboratorio. Es un contenido muy completo: si lo estudias con detenimiento, haces los laboratorios con calma y tomas nota de cada paso, comprender cómo atacar y defender un Active Directory se vuelve mucho más sencillo.
Como mencioné antes, la clave está en entender el qué, cómo, cuándo y por qué de cada ataque, y ser capaz de hacerlo funcionar en el contexto concreto en el que te encuentras.
Dificultad real
Mi sensación general fue esta:
- Dificultad técnica:
Básica - Intermedia - Dificultad global del examen:
Intermedia - Gestión del tiempo:
Cómoda
El examen te da bastante tiempo para comprometer las máquinas del entorno y luego un plazo adicional para entregar el reporte. No lo sentí un examen imposible; más bien uno que, si preparaste bien el laboratorio, te recompensa por el trabajo hecho.
Mi experiencia general
Lo que más valoro del CRTP es que me dejó una base sólida y ordenada de cómo se ataca un Active Directory. Muchas de las técnicas que aquí se practican son las mismas que luego reaparecen, con más presión, en certificaciones más duras. Por eso lo veo como un cimiento perfecto antes de dar saltos más grandes.
El foco en enumerar, entender y encadenar me pareció justo el tipo de mentalidad que quieres desarrollar si te interesa el red teaming interno. Y el hecho de trabajar sobre todo con herramientas nativas hace que aprendas de verdad, sin depender de que “una tool haga la magia por ti”.
Lo mejor del CRTP
- Excelente introducción al Active Directory ofensivo.
- Enfoque práctico, con laboratorio que puedes repetir sin límite.
- Muy buena relación esfuerzo/aprendizaje: aprendes bases que usarás siempre.
Lo peor del CRTP
- Si buscas explotación web o binaria, este no es tu examen: es AD casi puro.
- El ritmo depende mucho de cuánto exprimas el laboratorio antes de rendir.
¿A quién se lo recomendaría?
Yo se lo recomendaría a:
- Personas que quieran dar sus primeros pasos serios en Active Directory y red team.
- Quienes ya tengan una base en pentesting y quieran cerrar el hueco de AD.
- Gente que disfrute entender el “por qué” de cada ataque, no solo ejecutarlo.
No se lo recomendaría a:
- Quienes busquen una certificación centrada en web o en explotación de binarios.
- Personas que quieran algo puramente de CTF sin enfoque metodológico.
Veredicto final
Para mí, el CRTP es una de las certificaciones con mejor relación entre lo que inviertes y lo que te llevas. No es la más difícil que he dado, pero sí una de las más útiles como base, porque te deja una metodología clara para atacar dominios y te prepara mentalmente para retos más grandes.
Si te interesa el pentesting interno y el Active Directory, es una certificación que recomiendo sin dudarlo. La disfruté, aprendí muchísimo y me dejó con muchas ganas de seguir profundizando en el mundo del red team.
Dedicatoria
Esta certificación va dedicada a Ariana Cáceres, por su apoyo constante y por animarme siempre a seguir estudiando y a mejorar cada día. Gracias por estar ahí en cada paso del camino. 💜